In meinem geschäftlichen Postfach landen jede Woche mehrere Mails, die auf den ersten Blick völlig seriös aussehen – und beim zweiten Blick vollständig gefälscht sind. Statt sie einfach zu löschen, habe ich mir eine Handvoll besonders gute Beispiele aufgehoben. Gut in dem Sinne, dass sie sich ideal eignen, um zu zeigen, woran man Spam und Phishing-Mails erkennt.
Genau darum geht es in diesem Artikel: keine abstrakte Checkliste, sondern fünf echte Mails aus meinem eigenen Postfach, Screenshot für Screenshot durchleuchtet. Die Empfängeradresse habe ich bewusst nicht unkenntlich gemacht – so sehen Sie genau, wie die Mails tatsächlich ankommen.
Spam oder Phishing – wo liegt der Unterschied?
Beide Begriffe werden im Alltag oft synonym verwendet, meinen aber nicht dasselbe. Spam ist zunächst einmal unerwünschte Massenwerbung – lästig, aber nicht zwangsläufig gefährlich. Phishing dagegen verfolgt ein konkretes Ziel: Zugangsdaten, Zahlungsdaten oder Geld direkt zu erbeuten, meist indem eine bekannte Marke oder ein vertrauter Absender vorgetäuscht wird.
In der Praxis überschneidet sich beides häufig. Drei der fünf Beispiele unten sind eindeutiges Phishing, eines ist eine sehr aggressive, aber im engeren Sinn "nur" unseriöse Werbemail. Die Prüfmethode ist bei beidem fast identisch.
Beispiel 1: Die gefälschte Disney+-Abo-Erinnerung
Diese Mail gibt sich als Disney+ aus und behauptet, mein Abonnement würde in wenigen Tagen auslaufen. Optisch ist sie sauber gemacht – dunkles Design, das Disney+-Logo, ein blauer Button. Genau deshalb ist sie ein gutes Einstiegsbeispiel: Ein professionelles Design sagt nichts über die Echtheit einer Mail aus.
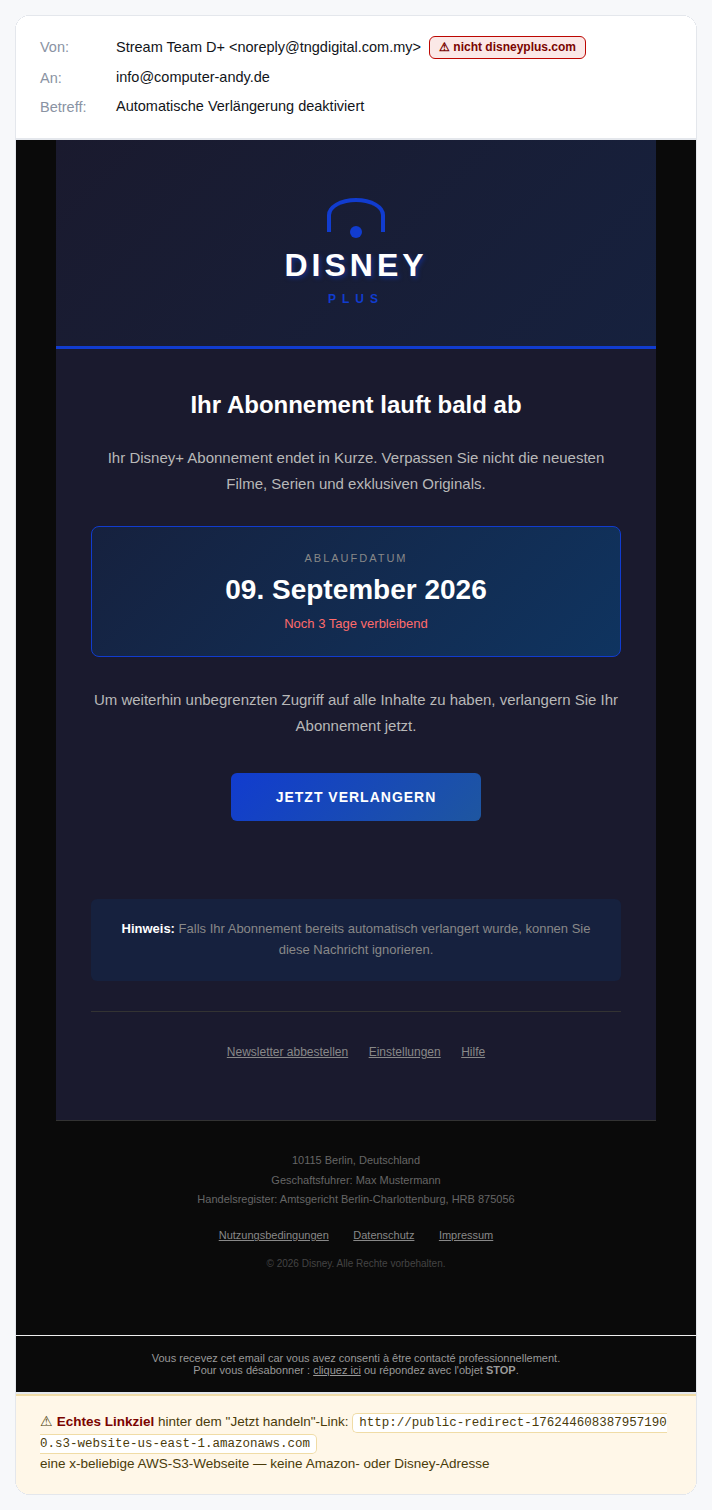
Der Absender lautet noreply@tngdigital.com.my – eine malaysische Domain, die nichts mit Disney zu tun hat. Der "Jetzt verlängern"-Button führt außerdem nicht zu disneyplus.com, sondern zu einer x-beliebigen Amazon-S3-Webseite. S3-Buckets werden von unzähligen Diensten für eigene Webseiten genutzt und sind bei Phishing-Seiten sehr beliebt, weil sie schnell und kostenlos aufgesetzt sind und selten sofort gesperrt werden.
Auch der Fließtext verrät die Mail: "Ihr Abonnement lauft bald ab" statt "läuft", "konnen" statt "können" – kaputte Umlaute sind ein klassisches Zeichen für automatisch aus einer Vorlage erzeugte Massenmails. Im Footer steht als Geschäftsführer "Max Mustermann" eingetragen, die deutsche Standard-Platzhalterfigur, dazu eine frei erfundene Handelsregisternummer.
Beispiel 2: Das zweifelhafte "EcoWatt Power Saver"-Angebot
Nicht jede unseriöse Mail gibt sich als große Marke aus. Diese hier bewirbt ein angebliches "Energiespar-Gerät", das einfach in die Steckdose neben dem Sicherungskasten gesteckt wird und dann den Stromverbrauch senken soll.
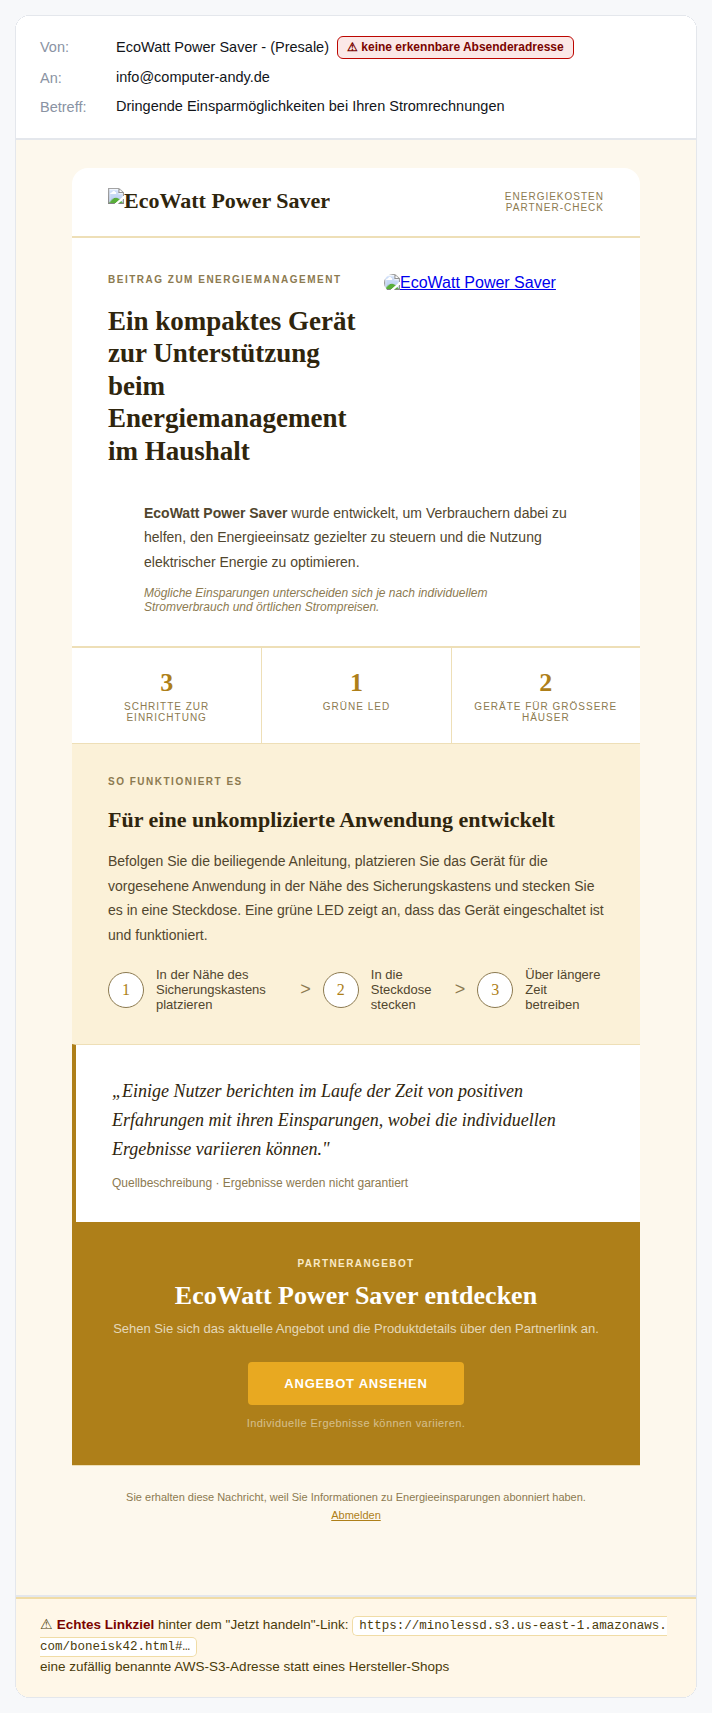
Physikalisch gibt es kein Steckdosengerät, das den Stromverbrauch eines Haushalts spürbar senkt, indem es einfach nur eingesteckt wird. Entsprechend vage bleibt die Mail auch: "Einige Nutzer berichten im Laufe der Zeit von positiven Erfahrungen … wobei die individuellen Ergebnisse variieren können." Das ist keine überprüfbare Aussage, sondern eine Formulierung, die absichtlich nichts verspricht, aber viel andeutet.
Der "Angebot ansehen"-Link führt zu einer zufällig benannten Adresse auf Amazon S3 statt zu einer erkennbaren Hersteller- oder Shop-Seite. Auch beim Absender fehlt eine nachvollziehbare E-Mail-Adresse – ein Hinweis auf automatisierten Massenversand über eine Werbeplattform, nicht auf einen echten Anbieter mit Kundenservice.
Beispiele 3 und 4: Zwei "STRATO"-Mahnungen mit Löschandrohung
Diese beiden Mails sind mit Abstand die aggressivsten der Sammlung. Beide geben vor, von STRATO zu kommen, meinem – rein fiktiv angenommenen – Hosting-Anbieter, und drohen mit der vollständigen Löschung von Domains, Postfächern und Backups innerhalb von 24 Stunden, falls nicht sofort 9,99 € plus 25,00 € "Inkassogebühren" bezahlt werden.
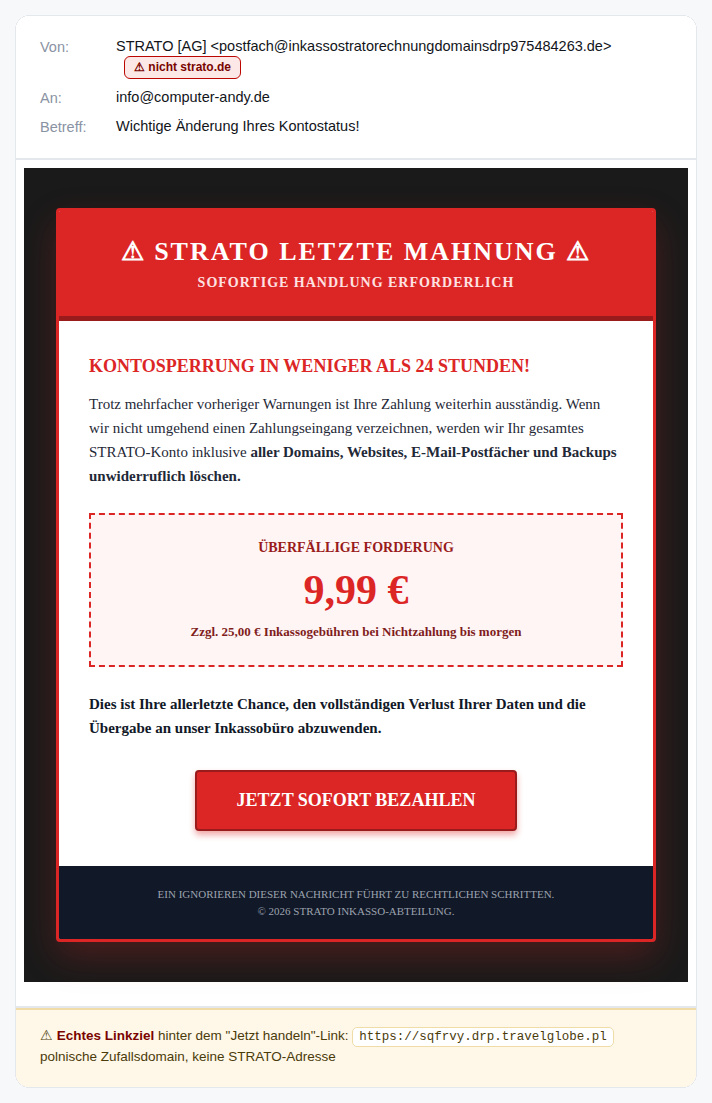
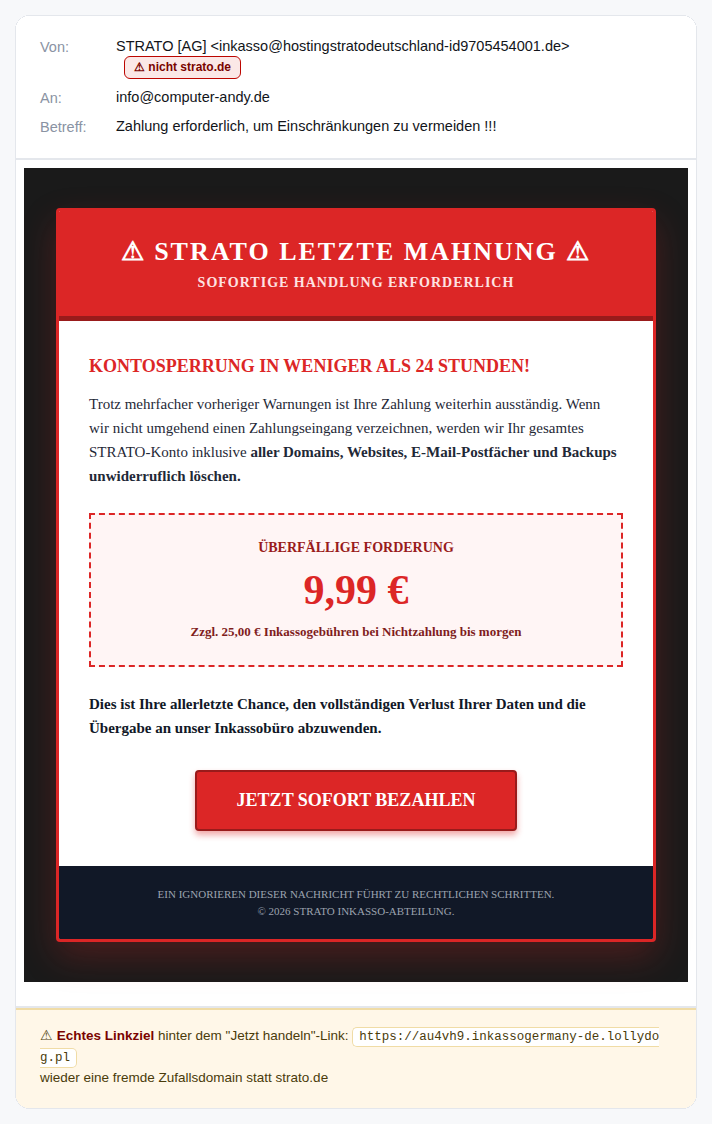
Beide Mails eint dieselbe Absender-Masche: Statt von strato.de kommen sie von wild zusammengesetzten Domains wie inkassostratorechnungdomainsdrp975484263.de und hostingstratodeutschland-id9705454001.de. Solche Domains bündeln bewusst möglichst viele vertrauenswürdig klingende Begriffe – "Inkasso", "Strato", "Rechnung", "Hosting", "Deutschland" – in einem Domainnamen, der nie zum echten Unternehmen gehört. Die Links dahinter führen beide Male auf polnische Zufallsdomains, die mit STRATO nichts zu tun haben.
Dass hier zwei Varianten mit unterschiedlichen Domains, aber identischem Text existieren, ist selbst ein Warnsignal: Es zeigt, dass diese Mail massenhaft und mit ständig wechselnden Absenderdomains verschickt wird, um Spamfilter zu umgehen.
Beispiel 5: Krypto-Phishing mit angeblicher KYC-Pflicht
Das aufwendigste Beispiel in dieser Sammlung gibt sich als Trust Wallet aus, eine bekannte Krypto-Wallet-App. Die Mail behauptet, eine neue deutsche Gesetzgebung verpflichte alle Nutzer zu einer KYC-Verifizierung ("Know Your Customer"), sonst werde die Wallet eingefroren.
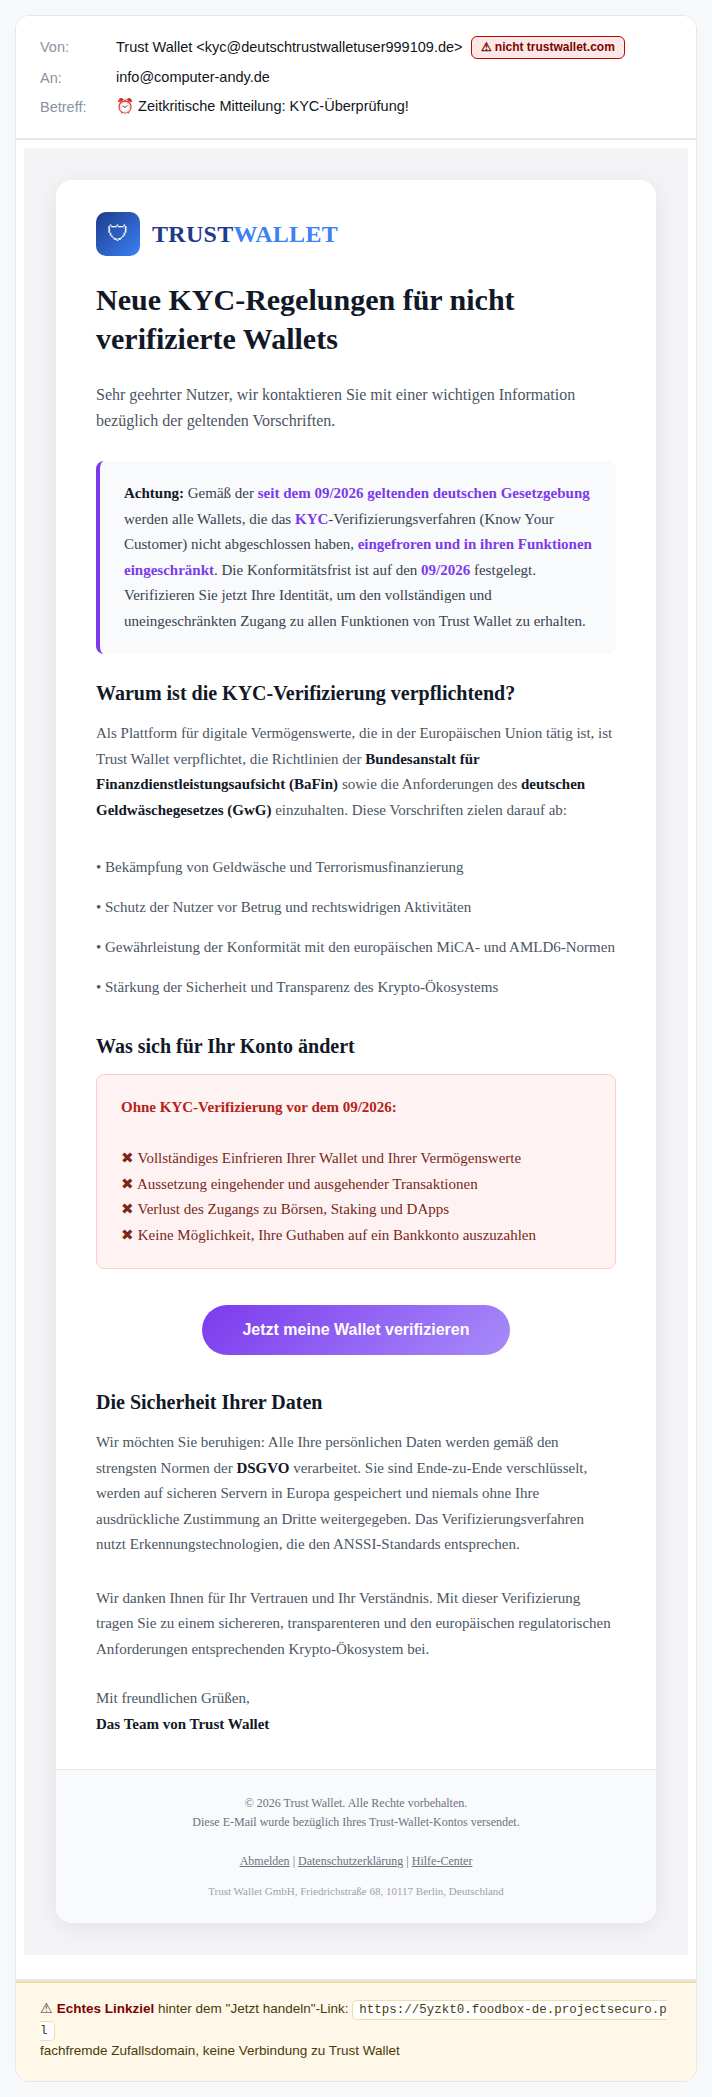
Diese Mail ist deutlich durchdachter als die anderen: Sie nennt echte Institutionen und Regelwerke – Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin), Geldwäschegesetz (GwG), sogar die EU-Verordnungen MiCA und AMLD6. Das verleiht ihr auf den ersten Blick Seriosität. Genau das macht sie gefährlich: Wer die genannten Begriffe kennt, aber nicht genauer nachprüft, ob sie hier überhaupt zutreffend angewendet werden, tappt leichter in die Falle.
Der Absender kyc@deutschtrustwalletuser999109.de hat mit Trust Wallet nichts zu tun – die echte Trust-Wallet-Domain lautet trustwallet.com. Der Verifizierungs-Button verlinkt auf eine fachfremde Zufallsdomain. Und ganz grundsätzlich gilt: Seriöse Wallet- und Börsen-Anbieter fordern eine KYC-Verifizierung innerhalb der eigenen App oder Webseite an, niemals per Link aus einer E-Mail heraus.
Checkliste: Eine verdächtige Mail in 60 Sekunden prüfen
Aus allen fünf Beispielen lässt sich dieselbe kurze Prüfroutine ableiten:
- Absenderadresse genau lesen – nicht nur den angezeigten Namen, sondern die komplette Adresse nach dem @-Zeichen. Passt die Domain wirklich zum angeblichen Absender?
- Linkziel vor dem Klicken prüfen – am PC reicht es, mit der Maus über den Link zu fahren, ohne zu klicken; am Smartphone hilft ein längeres Gedrückthalten des Links. Beides zeigt die tatsächliche Zieladresse an.
- Künstlichen Zeitdruck als Warnsignal werten – "24 Stunden", "nur noch heute", "sofortige Handlung erforderlich" soll dazu bringen, unüberlegt zu klicken.
- Rechtschreibung und Sprache beachten – kaputte Umlaute, holprige Übersetzungen oder ein Sprachmix sind bei seriösen Unternehmen extrem unüblich.
- Nie über einen Mail-Link einloggen – bei einem echten Anliegen die Adresse des Anbieters manuell im Browser eintippen oder die offizielle App öffnen, statt dem Link zu folgen.
- Im Zweifel: nachfragen statt klicken – ein kurzer Anruf beim echten Anbieter über eine bekannte, selbst recherchierte Telefonnummer klärt die Lage zuverlässiger als jeder Link in der Mail.
Was tun, wenn eine solche Mail im Postfach landet?
Nicht klicken, nicht antworten, keine Anhänge öffnen. Die Mail lässt sich in den meisten Mailprogrammen direkt als Spam oder Phishing melden – das verbessert nebenbei auch den Spamfilter für zukünftige Mails. Bei Mahnungen zu Konten, die es bei Ihnen tatsächlich gibt, öffnen Sie stattdessen direkt die Webseite oder App des Anbieters und prüfen den Kontostatus dort nach.
Wer sich generell unsicher fühlt, ob der eigene Rechner und die eigenen Zugänge ausreichend abgesichert sind, findet in unserem Artikel 5 Anzeichen, dass Ihre IT dringend ein Sicherheitsupdate braucht eine gute Ausgangsbasis, und für das Arbeiten von zu Hause aus ergänzend unsere Checkliste Sicher arbeiten im Homeoffice.